首页 > 人工智能 不用大模型做安全决策 这款小工具想让AI“只读不写”
不用大模型做安全决策 这款小工具想让AI“只读不写”
大多数安全工具都在承诺一件事:检测更多、分析更多、自动化更多。Agentix Lite 走的是另一条路——它先问自己一个问题:保护服务器的系统,能不能不要变成服务器还得扛住的又一个负担?
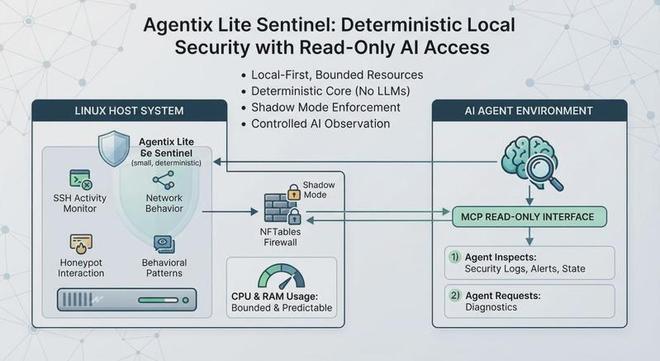
这个项目的定位很小:一个确定性的 Linux 主机安全工具。它监控选定的活动,包括可疑网络行为、SSH 活动、蜜罐交互和行为模式,维护本地状态,并能通过 nftables 与 Linux 防火墙控制集成。
关键点在于,它做核心安全决策不需要大模型。同样的输入,同样的规则,同样的决定。这套逻辑对熬夜排障的人来说不陌生:可预测,比聪明更值钱。
Agentix Lite 对自身的工作负载和遥测数据同样设限。在压力之下,部分观测数据或防火墙请求可能被丢弃,而不是让内部任务无边界地膨胀。
这是一笔取舍,不是魔法。丢弃遥测意味着可能丢失证据;资源占用有边界,也不等于系统自动就安全了。项目方自己把这两句话摆在了明面上。
Agentix Lite v0.8.0 包含两种 MCP 集成方式。两者都只暴露只读工具,兼容的 AI 智能体可以查看选定的安全信息,但不能通过 MCP 接口直接修改防火墙规则、改动配置或执行 shell 命令。
自动执行默认关闭,走的是 Shadow Mode(影子模式)。目标很直白:让智能体观察安全系统,而不是顺手把控制这套系统的钥匙交出去。
这个边界为什么值得单独拎出来说?因为 AI 智能体正在拿到工具、API、终端和基础设施的访问权限。观察系统和改变系统之间的那条线,正变得越来越重要。已有基础设施项目在探索基于 MCP 的监控与排障,说明这类问题是真实存在的——但这并不证明 Agentix Lite 本身就有需求。
Agentix Lite 仍是一个需要真实部署证据的项目。自动化测试通过有用,但说明不了它在公网 Linux 服务器、真实流量下表现如何。
所以项目方把问题直接抛给了真正跑服务器、做 AI 智能体、干安全这行的人:
你会不会用一个小型、本地优先、给 AI 智能体配只读接口的安全守卫?你希望它是独立的 Linux 安全工具,还是智能体的一个 MCP 组件,还是两者都不要?在把它放到真实服务器上之前,你需要看到什么才肯信它?
项目方明确表示,想听诚实的回答,包括这套思路为什么没用。对一个还在找部署证据的项目来说,这种问法本身比任何功能列表都更能说明它现在站在哪。
责任编辑:李斌
文章来源:http://www.anfangnews.com/2026/1102/17339.shtml