首页 > 行业 数据安全每周观察|25项网络安全推荐性国家标准计划正式下达
数据安全每周观察|25项网络安全推荐性国家标准计划正式下达
一、25 项网络安全推荐性国家标准计划正式下达
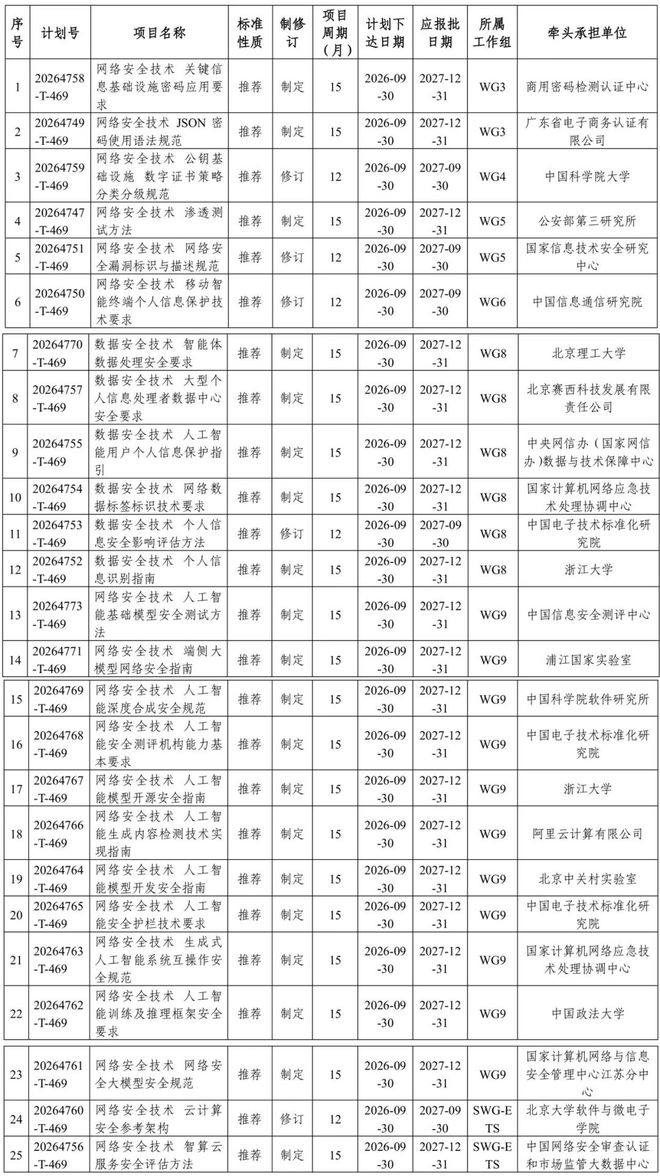
近日,国家标准化管理委员会下达推荐性国家标准计划,其中《数据安全技术 智能体数据处理安全要求》等 25 项国家标准由全国网络安全标准化技术委员会归口管理。
二、中共中央、国务院印发《关于发展新质生产力的意见》
近日,中共中央、国务院印发《关于发展新质生产力的意见》。
《意见》强调促进实体经济和数字经济深度融合。健全数据产权归属认定、市场交易、权益分配、利益保护制度,实施数据要素相关试点示范工程,充分释放数据要素潜能。优化国家数据基础设施布局建设和运营,深入开展制造业数字化转型行动,实施“东数西算”、智能制造、工业互联网创新发展等工程,建设全国一体化算力网、国家区块链网络。完善促进数字产业化和产业数字化政策体系,打造具有国际竞争力的数字产业集群。
全面实施“人工智能+”行动。推进人工智能对传统产业的改造,加快推进智能网联新能源汽车、人工智能手机和电脑、人形机器人等新一代智能终端场景应用。加快人工智能等数智技术创新,突破基础理论和核心技术,强化算力、算法、数据等高效供给。因地制宜、分业施策布局国家人工智能行业应用中试基地和高价值应用场景,大力推动人工智能在各行业应用。构建技术监测、风险预警、应急响应体系,确保人工智能安全、可靠、可控。
在全球配置先进生产要素。扩大高水平对外开放,开拓用好全球市场。鼓励自由贸易试验区结合区位特点、资源禀赋、产业优势,集聚国内外先进生产要素。发挥各类多边双边合作机制作用,推动共建科技园区、“一带一路”联合实验室、国际先进技术应用推进中心等平台,主动构建全球创新合作网络。牵头实施并积极参与国际大科学计划和大科学工程。鼓励外资创业投资机构、国际标准组织等来华发展。建立高效便利安全的数据跨境流动机制。
三、《数据安全技术 个人信息安全规范》修订国家标准进入征求意见阶段
近日,由全国网络安全标准化技术委员会归口的国家标准计划《数据安全技术 个人信息安全规范》(计划号20260700-T-469)进入征求意见阶段。
该标准为修订项目,将替代现行 GB/T 35273-2020《信息安全技术 个人信息安全规范》。作为我国个人信息保护领域基础性、通用性标准,该规范修订立足《个人信息保护法》《网络数据安全管理条例》等法律法规最新要求,拟对个人信息处理全流程、敏感个人信息处理、个人信息安全事件处置、个人信息保护合规审计、数据泄露防护等作出进一步细化规定,衔接个人信息保护认证与合规审计制度,为各类组织规范开展个人信息处理活动、落实个人信息安全主体责任提供标准支撑。
四、上海市网信办、上海市数据局印发《上海市推动高水平对外开放促进数据跨境流动便利化的若干举措》
近日,上海市互联网信息办公室、上海市数据局联合印发《上海市推动高水平对外开放 促进数据跨境流动便利化的若干举措》,围绕数据出境制度衔接、服务机制创新、重点产业赋能、基础设施完善等方面提出十条举措,进一步优化本市数据跨境流动营商环境。
文件明确,统筹落实国家层面数据出境安全管理要求和地方便利化举措,体系化推动数据出境安全评估、个人信息出境标准合同备案、个人信息出境认证、数据出境负面清单等制度有序衔接、协同实施;健全跨部门协同服务机制,推动信息共享与结果互认。依托"一网通办"升级数据出境服务专区,支持企业在线完成使用负面清单开展数据出境活动备案,实现"全程网办",优化事前指引、线上申报、受理审核、结果反馈等环节。
在数据安全与个人信息保护方面,文件强调坚持促进数据依法有序流动与保障数据安全相统一,强化数据出境安全评估和个人信息出境合规管理,对个人信息出境标准合同备案、个人信息出境认证等制度作出细化衔接安排;同时深入推进国家区块链网络(上海枢纽)建设,强化分布式数字身份、隐私计算、跨链服务等基础能力,支持临港新片区、虹桥国际中央商务区、浦东新区打造国际数据合作高地,在风险可控前提下支持企业开展探索验证,形成一批场景化数据跨境应用方案。
五、浙江探索个人数据授权使用机制和个人数据受托行权机制
近日,浙江省正式出台《浙江省“十五五”数字经济和数字基础设施规划》,规划期限为2026-2030年,展望至2035年,提出以人工智能为核心变量,聚力打造数字经济高质量发展强省,深化国家数字经济创新发展试验区建设。其中提出,探索企业数据、个人数据授权使用机制和个人数据受托行权机制。
《规划》强调以数据要素为核心资源,加快释放价值潜力。一要加快数据基础制度创新。推进国家数据要素综合试验区建设,深化数据知识产权改革,加快数据产权制度落地,促进数据产权、数据知识产权、数据资产等制度衔接贯通。探索建立数据采集生成、融合利用、创新使用过程中的产权配置机制,建立公共数据资源授权运营定价机制,鼓励企业开展数据资产全过程管理试点,探索企业数据、个人数据授权使用机制和个人数据受托行权机制,推进数据价值评估与收益分配机制研究。
二要强化高质量数据供给。加快公共数据资源有序开发利用,推进基于场景的整体授权、分领域授权。深化产业数据价值化,推动企业数据管理能力贯标和首席数据官制度建设,加强产品主数据标准体系建设和应用推广。推进“模数共振”行动,强化数据标准化标注和场景化归集,打造一批多领域、多模态、多语种、多维空间的高质量数据集。加快杭州国家语料库建设,推动高质量数据集汇聚和流通利用。
三要繁荣数据产业生态。实施浙江数商群体培育工程,培育数据技术、数据产品开发、数据平台运营、数据流通、数据安全等专业服务机构。因地制宜打造一批高端数据标注基地,争创国家数据标注基地。推动杭州、宁波、温州、桐乡等地打造高水平数据产业集聚区,做优杭州“中国数谷”、宁波“数创港”、中国(温州)数安港等平台。
一、工信部通报 17 款侵害用户权益 APP和SDK
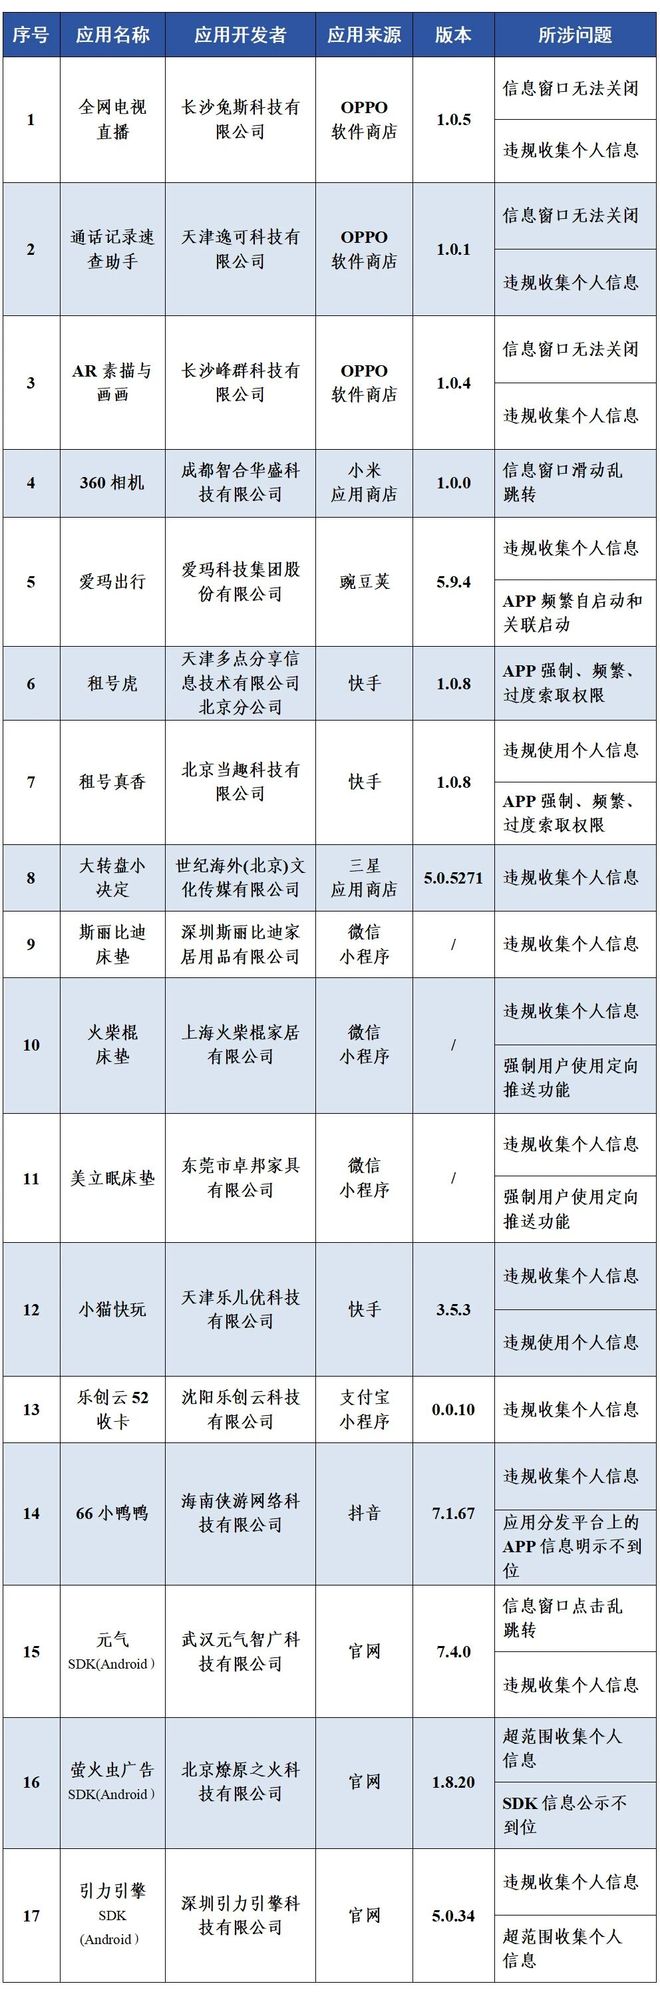
近日,依据中央网信办、工业和信息化部、公安部联合发布的《关于开展 2026 年个人信息保护系列专项行动的公告》,以及《个人信息保护法》《网络安全法》《电信条例》《电信和互联网用户个人信息保护规定》等法律法规,工业和信息化部组织第三方检测机构开展抽查,共发现 17 款APP 及 SDK 存在侵害用户权益行为,并予以通报。
二、上海侦破招聘平台简历信息非法倒卖案 两人因侵犯公民个人信息获刑
近日,上海普陀法院审结一起招聘平台简历个人信息非法倒卖案件。经查,犯罪嫌疑人林某、甘某通过收购闲置企业账号、伪造人力资源公司授权资质,骗取招聘平台简历查询权限。二人掌握七八十个可用账号,每日通过完成平台任务积攒积分,批量解锁求职者姓名、联系方式等个人信息,再以每条十几元的价格向下游咨询公司、猎头机构倒卖。
经核查,二人非法获取的公民个人信息去重后共计数万条,累计违法获利 70 余万元。法院以侵犯公民个人信息罪分别判处林某有期徒刑四年并处罚金 70 万元,判处甘某有期徒刑一年六个月并处罚金 9 万元,判决已生效。目前公安机关对上下游关联涉案人员的查办工作仍在持续推进。
该案暴露出招聘平台账号资质审核、权限管控的短板。安全提示,招聘平台应当压实个人信息保护主体责任,严格企业账号资质核验与查询行为监测;求职者应注意求职信息保护,发现个人信息被非法倒卖线索及时向公安机关报案。
三、台积电确认供应商数据泄露,遭俄语勒索组织威胁
近日,台积电确认发生供应商数据泄露事件,一家俄语网络犯罪组织声称对此事件负责并提出勒索要求。
据披露,泄露数据涉及供应商系统相关数据,具体影响范围正在评估。台积电已启动应急响应,并配合相关方开展调查。该事件再次提示,大型科技企业供应链上下游数据安全管理的重要性,供应商系统一旦失守,可能成为攻击者窃取核心企业数据的跳板。
四、韩国 16 家金融机构遭 AI 黑客攻击,约 10 万条个人信息泄露
近日,韩国金融部门公布金融机构遭黑事件调查结果:迄今共有 16 家金融机构遭受利用人工智能的黑客攻击,造成约 10 万条个人信息泄露,涉及姓名、电话号码、身份证号码和电子邮箱地址等。
具体包括银行、储蓄银行、专业房贷机构、电子金融机构等。确认发生事件的公司包括新韩银行、KB国民银行、釜山银行、 하나은행、예가람银行、웰컴银行、DB银行、OK储蓄银行、现代资本、山银资本等。PFCT、모우다、브라이트픽스、스트리미、프라뱅、새마을金库中央会也在其中。
据安全行业分析,此次攻击被称为全球首次大规模 AI 自主化金融网络攻击,攻击依托开源 AI 渗透工具实现全流程自动化,覆盖银行、储蓄机构、信贷公司等多类金融机构,实测攻破一家银行外围系统仅需数十秒,凸显 AI 驱动攻击对金融数据安全的严峻威胁。
五、日本软件企业 Sourcenext 约 2251 万条客户记录或遭泄露
近日,日本综合性软件企业"下一代源代码"(Sourcenext)表示,由于其客户数据库遭到"未经授权的访问",多达 2251 万条客户记录或遭泄露。
据披露,该公司于 10 月 13 日发现此次数据泄露,涉案内容可能包含软件用户输入的个人信息。目前公司正就影响范围和泄露内容开展调查,并采取相应补救措施。
六、日本汉堡王 1118 万条会员信息发生泄露
近日,在日本经营汉堡连锁店汉堡王的 BK Japan 公司发布消息称,因遭遇非法访问,公司官方 APP 的约 1118 万条会员信息发生泄露,其中包含姓名、出生年月日等个人信息,以及电子邮箱地址、性别、电话号码等。
公司表示不持有会员的信用卡号,此类信息没有外泄,目前尚未确认信息遭非法使用的情况。公司已切断访问源链路,正调查事件起因,并提醒民众警惕可疑邮件和电话,防范个人信息被用于诈骗等不法活动。
七、日本宫城县政务系统遭网络攻击 约 1.3 万名公职人员个人信息面临泄露风险
近日,日本宫城县政府合作的信息技术服务商系统遭网络攻击,导致县灾害应急通信系统存储的公职人员个人信息存在泄露风险。涉事系统覆盖县政府工作人员、教育厅职员、县立高中教师等约 1.3 万人,疑似泄露信息包含姓名、所属单位、电子邮箱地址。
事件发生后,宫城县政府已对全县 51 个政务信息系统启动紧急安全检查,重点排查系统漏洞与安全隐患;首府仙台市政府同步要求各部门核查相关业务系统,计划于 10 月 23 日前完成排查工作。
八、特朗普集团旗下 Trump Mobile 遭黑客入侵,3615 名用户个人信息泄露
近日,黑客组织 BYOD 发布公告,声称已窃取并公开 3615 名 Trump Mobile用户的个人信息,包含用户姓名、电子邮箱地址、电话号码、家庭住址及订单详情等。
Trump Mobile 是特朗普集团旗下移动虚拟网络运营商,该事件显示移动虚拟运营商积累的用户数据已成为网络攻击目标,用户个人信息一旦泄露,可能被用于精准钓鱼、电信诈骗等违法犯罪活动。目前事件相关情况仍在进一步调查中。
九、Meta GitHub 仓库遭入侵,约 1500 名员工个人信息泄露
近日,Meta 通报称,一个网络犯罪团伙侵入其 GitHub 代码仓库,导致约1500 人的个人信息暴露,受影响者主要为 Meta 在美国的员工。
Meta 已检测到该事件并采取应对措施。代码仓库中往往包含员工信息、内部文档及开发配置等敏感数据,一旦泄露可能被用于后续社工攻击。企业应强化代码托管平台访问控制、密钥管理与异常访问监测,防范源码与员工信息泄露风险。
十、挪威数据保护局对微软 Xandr 处以高额罚款 因非法共享用户敏感个人信息
该案明确数据保护责任不得向第三方转嫁,每家数据处理者均需自行确保数据处理行为合法并留存凭证。目前 Xandr 可在规定期限内就处罚决定提起上诉。
十一、丹麦中央人口登记系统发生大规模数据泄露 880 万条人员信息受影响
近日,丹麦中央人口登记系统发生大规模个人信息泄露事件,约 880 万条登记人员的姓名、地址、个人身份识别号码等信息受影响。
经调查,攻击者通过拥有合法查询权限的第三方企业 Pays ApS 接入系统,该企业至少 3 个账户(含管理员账户)使用 “123456” 简单密码,账户防护形同虚设,攻击者借此获取系统访问权限,批量查询导出个人信息。
事件曝光后,丹麦相关部门已终止涉事企业的数据查询权限,启动系统全面安全审查,警方同步立案调查。官方提示公众警惕利用真实个人信息实施的精准钓鱼、电信诈骗,切勿向陌生来电提供密码、银行卡等敏感信息。
十二、英国电商ASOS遭黑客入侵,百万用户手机收到勒索通知
近日,英国时尚零售巨头ASOS确认发生严重数据泄露事件,黑客利用ASOS官方APP推送系统向用户发布入侵通知,以此胁迫平台交涉,引发全球电商数据安全领域广泛关注。
据ASOS向伦敦证券交易所提交的公告及多方媒体报道,此次泄露事件源于黑客入侵了企业用于客户沟通的第三方数据平台,核心数据存储于云端数据服务商Snowflake的实例中。被盗用户数据涵盖姓名、手机号、邮箱、家庭住址等私密联系方式,同时包含用户平台搜索记录、个人档案备注等行为数据,信息维度覆盖较广。
本次入侵依旧是典型的社会工程学攻击。黑客伪装成可信联系人骗取ASOS员工登录凭证,借此入侵Snowflake数据平台及APP推送通知系统。值得注意的是,Snowflake官方确认自身系统未遭攻破,漏洞完全出现在ASOS自主运维的平台实例,目前该实例是否开启多重身份验证仍未明确。
此次攻击者为Xuanye Group,黑客通过ASOS官方渠道向用户推送未授权通知,宣称已完全攻破平台云端数据,并放出交涉威胁,称若ASOS不配合沟通,将全网泄露全部盗取数据,不少用户将该通知截图发布至社交平台,引发用户恐慌。
一、AI驱动的智能仓储信息化体系与安全实践
近日,中国网信杂志发布了一篇名为《AI驱动的智能仓储信息化体系与安全实践》的文章,强调传统仓储管理系统和第一代自动化设备虽提升了局部效率,但局限性也逐渐显现:设备能执行既定指令,却难以适应业务的动态变化;系统能记录数据,却难以主动辅助决策;仓库能实现局部自动化,却难以完成全局优化。仓储行业发展的核心需求已从“如何让仓库动起来”转向“如何让仓库聪明起来”。
文章指出,运行阶段要加强数据安全与模型安全治理。智能仓储每天产生大量运营数据,应建立覆盖采集、传输、存储、使用、共享、销毁的全生命周期数据安全机制。在传输环节采用加密通信和双向认证;在存储环节对高敏感数据加密备份,落实角色权限、动态脱敏和访问审计;在共享环节明确数据出境、第三方使用和接口开放规则等。仓库智能体依赖训练数据和模型推理开展调度优化、视觉识别和异常检测,若数据被污染、输入遭遇对抗样本或模型漂移,均可能影响决策。因此,应建立模型全生命周期管理机制,涵盖数据校验、版本管理、灰度发布、效果监测、漂移预警和可解释性审计,并保留人工复核、策略回滚(当系统出问题时快速恢复到之前稳定状态的一套计划和操作)和应急接管能力。
应急阶段要提升业务连续性和安全运营能力。智能仓储系统一旦发生安全事件,可能直接影响订单履约和供应链稳定,因此,需同步提升应急响应和业务连续性能力,针对网络中断、系统故障、恶意攻击、数据异常、机器人批量离线、云端连接受限等场景制定分级预案,明确恢复时间目标、处置流程和责任分工。边缘节点应具备本地自治能力,在云端不可用时维持核心作业运行;关键业务数据和模型版本应定期备份,保障快速恢复。大型仓储网络还应持续监测网络流量、系统日志、设备行为和异常告警,借助自动化工具提升研判、隔离和恢复效率,并通过演练复盘将经验转化为安全规则和模型优化样本。
二、第 23 届中国信息和通信安全学术会议(CCICS 2026)产业创新大会在长春举行
近日,第 23 届中国信息和通信安全学术会议(CCICS 2026)重磅系列活动"产业创新大会"在长春举行。本届 CCICS 以学术会议为前沿引领、以产业创新大会为实践延伸,二者一体贯通,共同推动数字安全领域学术成果向产业应用加速转化。
大会期间,多家数字安全企业展示了最新技术成果与解决方案,围绕密码技术、数据安全、工业互联网安全等议题开展交流,促进产学研用深度融合,助力数字安全生态建设。
三、CCF 第 41 次全国计算机安全学术交流会在海口举办
近日,CCF 第 41 次全国计算机安全学术交流会在海南海口举办,会议主题为"十五五开局之年的网络安全新战略与学术创新",会期为 10 月 14 日至 17 日。
会议汇聚学术界与产业界专家学者,围绕网络安全新战略、数据安全、人工智能安全、关键信息基础设施保护等议题开展学术研讨与交流,为"十五五"时期网络安全领域技术创新与学术研究提供交流平台。
北京数安行科技有限公司以数据运营安全为理念,以AI人工智能技术为核心驱动,聚焦数据运营安全,助力数字化转型,致力于让用户的数据安全地创造价值。公司以承载和保护每一个用户的数据运营安全为愿景,持续创新,合作共赢,成就用户。公司核心团队拥有二十余年网络安全与数据安全经验,服务于政府、军工、金融、运营商、互联网、教育、高端制造等各行业客户。
数据运营安全(DataSecOps)核心是在数据运营中内嵌数据安全属性,解决数据运营过程中的数据安全问题,以一个产品或平台的方式运行。其目标是在不影响数据业务流程正常运行的情况下更有效的保护组织内的敏感数据资产,对敏感数据的扩散及滥用风险进行快速响应,将数据安全防护策略传递至参与数据运营的所有人员。
责任编辑:李斌
文章来源:http://www.anfangnews.com/2026/1020/16578.shtml