首页 > 行业 OpenCode披露安全漏洞:攻击者可能已获取三大AI巨头的API密钥
OpenCode披露安全漏洞:攻击者可能已获取三大AI巨头的API密钥
很多程序员都有一个习惯:把各家大模型的接口密钥,统统存进一个顺手的工具里,用起来方便省事。
可一旦这个工具被攻破,后果就是“一把钥匙丢了,好几扇门同时敞开”。方便的代价,往往要等到出事那天才会显现。
这样的担忧,如今在开源AI编程智能体OpenCode身上变成了现实。
一时间,不少开发者连夜登录后台检查自己的账户。
这款工具允许开发者把OpenAI、Anthropic、谷歌等几十家服务商的接口密钥接入同一个终端程序。它近日披露发生了一起安全事件,部分用户保存的服务商凭证可能已经外泄。
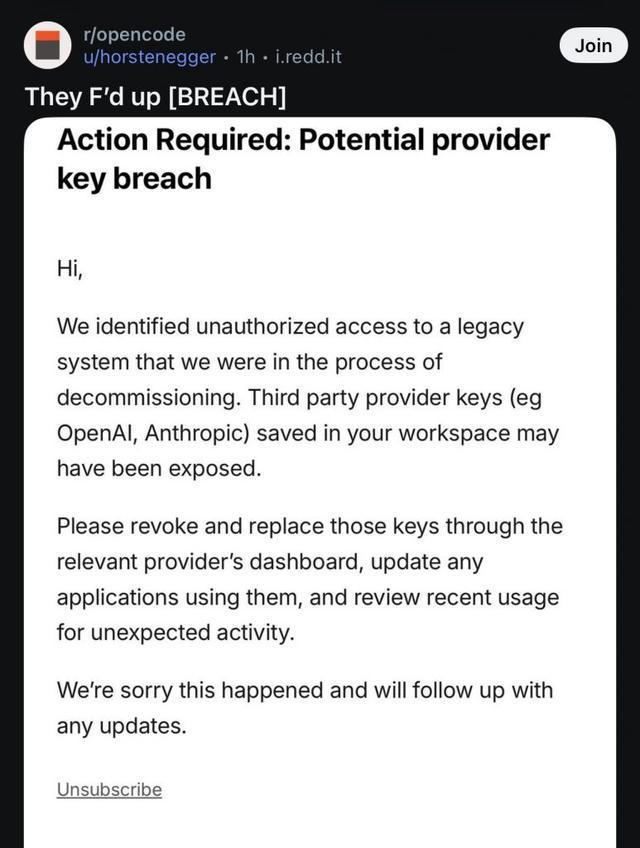
10月18日上午,OpenCode在社区发布声明,并向受影响用户逐一发送了邮件。
公司表示,他们发现一套正在逐步停用的旧系统遭到了未经授权的访问。保存在用户工作区里的第三方服务商密钥,例如OpenAI和Anthropic的密钥,可能已经暴露。
OpenCode把这次事件定性为一次“大规模蒸馏攻击”,受影响的用户约占OpenCode Console用户总数的1.4%。
公司强调,所有受影响者都已收到邮件通知。如果没有收到邮件,就说明不在受影响之列。
受影响的主要是那些在平台上接入了外部服务商密钥的用户。只使用平台自带服务、没有绑定外部密钥的用户,暂时不必过于担心。
由于调查仍在进行,OpenCode暂未公布更多技术细节,只表示正在与Anthropic、OpenAI和谷歌合作处理。
公司建议受影响用户立即在相应服务商的后台撤销并更换密钥,同步更新所有使用这些密钥的应用程序,并仔细检查近期的调用记录。
为什么一款开源工具会成为“肥肉”
要理解这次事件的分量,得先弄明白OpenCode是什么。它在开发者圈子里的名气,远比普通人想象的要大。
它由无服务器框架SST背后的团队打造,团队如今以Anomaly Innovations的名义运营。这支团队在开源社区里颇有口碑,长期深耕开发者工具。
与只绑定单一厂商的闭源工具不同,OpenCode主打“不挑模型”。它可以作为终端界面、桌面应用或编辑器插件运行,支持接入超过75家模型服务商。
从Anthropic的Claude、OpenAI的GPT,到谷歌的Gemini,再到本地部署的开源模型,开发者几乎可以随心切换。
自2025年6月上线以来,它迅速成长为最受欢迎的开源编程智能体之一,在GitHub上收获了超过15万颗星。
工具本身是免费的,用户只需为自己接入的模型付费。这也意味着,大量用户必须把自己的密钥存放在工具里。
OpenCode Console正是用户管理账户、订阅以及这些关联密钥的托管后台。
换句话说,这里集中存放着大量高价值凭证,一旦失守,就成了名副其实的“单点故障”。
OpenCode选用“蒸馏攻击”这个说法,耐人寻味。
它暗示攻击者的目标可能不只是钱,而是模型背后的“智力”。
在AI圈里,“蒸馏”原本是一个正当的技术名词,指用大模型的输出去训练小模型,让小模型以更低成本模仿大模型的能力。
但近来,这个词越来越多地被用来描述一种灰色行为:借用他人付费的接口权限,大规模调用前沿模型,批量收集回答,再拿去训练竞争对手的模型。
OpenAI和Anthropic都曾公开谈论过这种现象。Anthropic还曾向投资者表示,竞争实验室的此类“蒸馏”行为,已经对公司收入造成了可观的影响。
如果OpenCode的描述属实,受影响用户面临的就是双重风险。钱包和合规,两头都可能受损。
一方面,攻击者可能疯狂调用这些账户,给用户留下一笔意想不到的高额账单。
另一方面,这些账户还可能被当作“管道”,源源不断地为他人输送训练数据,这很可能违反各家服务商的使用条款。
这或许正是OpenCode选择与三家大模型公司协同处理,而不是关起门来自查的原因。
这并不是OpenCode第一次因安全问题受到关注。对于一款以开放和便捷著称的工具来说,安全一直是它的软肋。
今年早些时候,研究人员就曾披露该工具存在一个严重的远程代码执行漏洞,编号为CVE-2026-22812。
问题出在旧版本会自动启动一个无需认证的本地HTTP服务器。在最坏的情况下,开发者只要访问一个恶意网页,电脑就可能被对方执行任意代码。
OpenCode已在1.1.10版本中修补了这一漏洞。此次泄露事件则源自一套正在退役的“旧系统”,看起来与那个漏洞并无关联。
但两起事件叠加在一起,仍然折射出AI编程智能体整体面临的安全压力。
对于约1.4%的受影响用户来说,眼下最要紧的是三件事:更换所有接入过OpenCode的密钥,检查各平台的用量日志,更新依赖旧密钥的脚本和工具。
从更大的视角看,这起事件暴露的是“自带密钥”类AI工具的结构性风险。
便利和灵活的代价,是把多把高价值钥匙集中放进同一个第三方抽屉里。抽屉只要被撬开一次,好几个AI账户就会同时失守。
对普通开发者而言,或许该养成一些好习惯:为不同工具分配不同密钥,设置用量上限,定期轮换凭证。
OpenCode表示,随着调查推进,将继续向外界通报最新进展。
这起事件最终会如何收场,开发者社区仍在密切关注。
责任编辑:李斌
文章来源:http://www.anfangnews.com/2026/1020/16575.shtml